



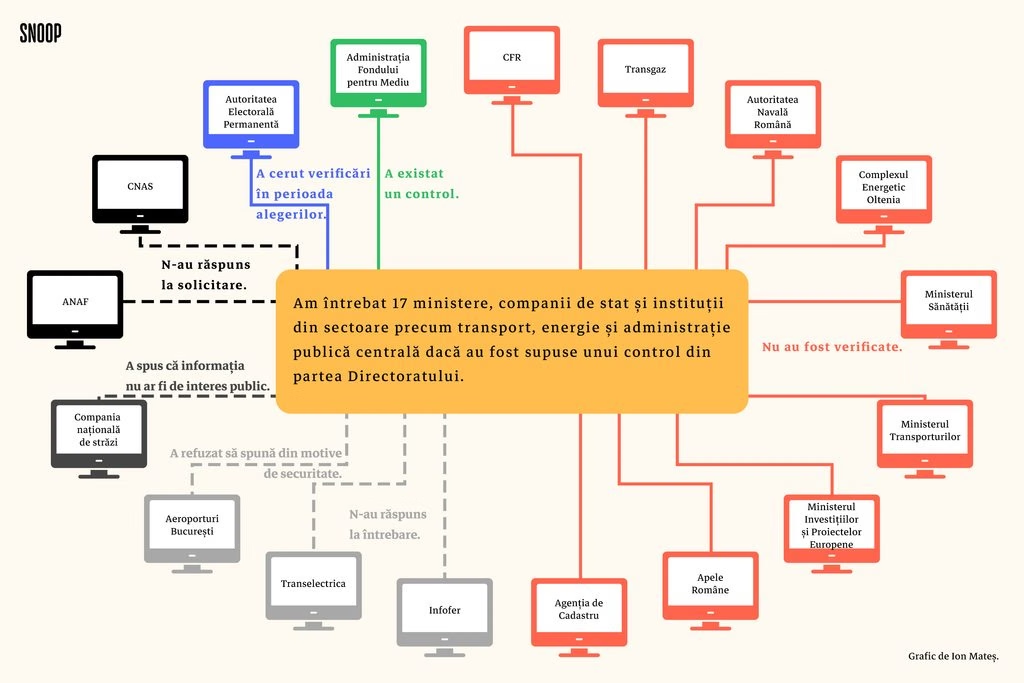
- Peste 50 de companii de stat și instituții publice: spitale de urgență, ministere și autorități ca Agenția de Cadastru și Apele Române au transmis, pentru Snoop, că Directoratul Național de Securitate Cibernetică (DNSC) nu le-a controlat niciodată.
- Unele dintre ele au fost țintele unor atacuri informatice, inclusiv spitale județene. Atacurile asupra spitalelor reprezintă o amenințare la adresa securității internaționale și pot avea impact „asemenea unor dezastre precum cutremurele”.
- Incidentele de la cadastru și de la spitale nu au fost considerate crize de securitate cibernetică, ne-a răspuns DNSC.
- Întrebat câte funcții de conducere sunt ocupate la DNSC, Dan Cîmpean, directorul instituției, a declarat pentru Snoop: „Nu vrem să știe Iranul, Coreea (de Nord, n.r.), Rusia sau alți neprieteni ai noștri”.
- DNSC face parte din Consiliul Operativ de Securitate Cibernetică (COSC), alături de SRI și de alte nouă instituții. Inclusiv numărul ședințelor ținute reprezintă o informație clasificată.
Neverificate
Atacul cibernetic din iulie 2026 asupra sistemelor informatice ale Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI) a blocat vânzarea și cumpărarea de locuințe. Oamenii și-au pierdut răbdarea, după ce au așteptat aproape o lună până când instituția și-a repus în funcțiune platformele.
În primele opt zile de la remediere, ANCPI a înregistrat peste 250.000 de solicitări precum extrase de carte funciară. Una dintre platforme, MyEterra, prin care se obțineau online extrasele, nu e funcțională nici după trei luni de la incident. Documentele se pot lua doar de la ghișee.
„Am primit întrebări de la toată lumea: «De ce ați lăsat să se întâmple asta?» Noi nu avem acces la sistemele altora”, a spus Dan Cîmpean, șeful Directoratului Național de Securitate Cibernetică (DNSC), într-un interviu pentru Snoop.
DNSC este principala autoritate din România în domeniul securității cibernetice din spațiul civil. Înființat în 2021, gestionează incidentele și coordonează la nivel național „aplicarea planului de management al crizelor de securitate cibernetică”. De la început e condus de către Cîmpean.
Subordonat Guvernului, DNSC are atribuții să controleze dacă instituții ca ANCPI au implementat măsuri de securitate cibernetică. Dar nu a verificat niciodată, a confirmat ANCPI pentru Snoop.
La fel cum n-a verificat nici alte instituții publice de mare importanță.
Verificările nu se fac, în plin război hibrid, deși state precum Rusia și China au desfășurat în România, în ultimii ani, mai multe atacuri cibernetice (click pentru detalii)
Războiul hibrid al Rusiei împotriva României s-a intensificat după invadarea Ucrainei. Potrivit fostului procuror general Alex Florența, peste 85.000 de atacuri cibernetice au vizat în special Autoritatea Electorală Permanentă (AEP), în perioada alegerilor din 2024. Aceste acțiuni, însă, nu vin numai din partea unor state, ci și de la oameni care vor doar să obțină bani.
ANCPI, înscrisă în Registrul DNSC la peste o săptămână de la atac
DNSC cunoștea cel puțin o parte dintre problemele ANCPI, potrivit unui raport scurs în presă și publicat de G4Media. Directoratul trimisese încă din 2024 către ANCPI informări și alerte de vulnerabilitate – le identifică prin scanări tehnice și alte metode.
Dar n-a controlat ce măsuri de siguranță a luat instituția ulterior.
O alertă a fost chiar despre platforma de plăți online a cadastrului, cea prin care atacatorii au intrat în rețea.
O investigație HotNews a arătat că parolele angajaților ANCPI și ale altor mii de persoane care utilizau aplicațiile erau expuse pe internet înainte de atac. ANCPI și Guvernul nu au confirmat datele din investigație. Cei de la cadastru au spus că detaliile ar afecta ancheta penală în curs, în timp ce Guvernul i-a sfătuit pe utilizatorii platformei de plăți electronice să-și schimbe parola.
Au existat și contracte pentru mentenanța sistemelor IT. Peste 12 milioane de euro valorează contractele încheiate de ANCPI, în ultimii opt ani, cu firme care ar fi trebuit să asigure întreținerea sistemelor, conform Public Record.
La momentul atacului, ANCPI nu era inclusă într-un registru al DNSC cu instituțiile avute sub supraveghere, deși termenul limită a fost toamna anului trecut. A fost înscris abia pe 22 iulie, la peste o săptămână după incident, ne-a spus Cadastrul.
ANCPI a trimis la Directorat notificarea pentru înregistrare pe 20 iulie. În tot acest timp DNSC, deși avea o evidență a instituțiilor de la care trebuia să primească notificări, nu a amendat Cadastrul pentru întârziere.
În septembrie, în timpul interviului cu reporterul Snoop, conducerea Directoratului a anunțat că va începe să aplice sancțiuni pentru astfel de întârzieri.
Atacul de la Cadastru nu a venit din partea unor guverne străine, ci de la hackeri motivați de câștigul financiar. Autoritățile n-au dezvăluit suma cerută, iar recomandarea publică a fost să nu se plătească astfel de răscumpărări.
Fără vină și fără demisii
După acest incident, nu a existat nicio demisie la nivelul statului român.
Deși nu era înscrisă în registrul DNSC, totuși, ANCPI se număra printre beneficiarii Sistemului Țițeica, proiect al SRI pentru detectarea timpurie a tentativelor de atac (click pentru detalii)
Sistemul Țițeica avea 54 de instituții beneficiare în 2020. În prezent se implementează pentru 122, potrivit răspunsului SRI pentru Snoop. Serviciul nu a comunicat lista beneficiarilor.
SRI, împreună cu STS, asigură și securitatea Cloud-ului guvernamental, proiect de 560 de milioane de euro coordonat de Autoritatea pentru Digitalizarea României (ADR), în care instituțiile publice își găzduiesc infrastructura digitală.
În august 2026, ADR a transmis că migraseră 40 dintre cele 85 de instituții identificate ca având sisteme critice. A refuzat să comunice numele acestora, susținând că divulgarea informațiilor „afectează securitatea infrastructurilor”.
La audierile din Parlament despre incidentul din iulie, generalul Anton Rog, șeful Centrului Național Cyberint din SRI, a spus că ANCPI nu inclusese toate platformele în lista celor care trebuiau protejate.
„Noi nu mergem cu forța. Instituția decide ceea ce dorește să protejeze”, a declarat Rog.
După atac, DNSC a realizat investigația tehnică. Cyberint, STS și specialiștii ANCPI au lucrat la reconstruirea infrastructurii digitale, iar agenția a început migrarea aplicației e-Terra în Cloud-ul guvernamental.
Administrația Națională Apele Române, atacată informatic în 2025, a transmis către Snoop că nu fusese nici ea controlată de DNSC. În octombrie 2026, instituția spunea că încă nu era înscrisă în registrul Directoratului, deși a trimis notificarea de peste un an.
| Numărul atacurilor digitale crește atât în România, cât și în alte state europene. Între ianuarie și august 2026, s-au înregistrat 23.500 incidente de securitate cibernetică, aproape dublu față de întreg anul 2025. „Odată cu apariția inteligenței artificiale s-a schimbat viteza cu care un atacator poate să pătrundă în cadrul unei organizații. Atacul de la ANCPI a arătat care poate să fie impactul, a atins cetățenii din România pe mai multe paliere”, spune pentru Snoop Andrei Avădănei, expert în securitate cibernetică. |
Zeci de instituții spun că nu au fost controlate
Cazul Cadastrului ridică o întrebare care depășește incidentul din iulie: cum verifică DNSC dacă instituțiile aflate sub supravegherea sa respectă cerințele de securitate?
Snoop a trimis solicitări către 60 de spitale: toate spitalele județene și o parte dintre cele afectate de un atac cibernetic din februarie 2024.
Ne-au răspuns 43 de spitale, dintre care doar Institutul Clinic Fundeni a spus că Directoratul face verificări periodic, dar n-a oferit detaliile solicitate. Restul au transmis că n-au fost controlate de către DNSC în cei cinci ani de la înființarea instituției.
Directoratul a acordat, însă, sprijin tehnic când au existat atacuri, au mai răspuns unele spitale. Altele au confirmat pentru Snoop că au primit alerte de vulnerabilitate de la DNSC sau că au plătit firme autorizate de Directorat pentru audituri de securitate cibernetică.
Primăriile, de exemplu, care dețin date importante despre cetățeni, nu pot fi verificate de DNSC dacă și-au luat măsuri de securitate, pentru că legea nu le obligă să o facă.
„Primăriile nu au nicio obligație, au aceeași obligație ca o cârciumă” – Dan Cîmpean, directorul DNSC.
DNSC invocă deficitul de personal și implementarea noii legislații
DNSC controlează instituțiile de stat, cu excepția structurilor de securitate și apărare, care își gestionează singure securitatea cibernetică. Potrivit legii, însă, cooperează cu acestea.
Trebuie să se asigure, între altele, că spitalele, ținte frecvente și vulnerabile, respectă cerințele de securitate. (Avea atribuții să le verifice și la momentul incidentului din 2024, când aveam o altă lege).
Direcția verificare și control din cadrul DNSC se ocupă de asta. Această structură funcționează cu numai trei angajați, dintre care un student part-time, arată un document din toamna lui 2026. Ei trebuie să supravegheze deja peste 1.200 de instituții publice și private și urmează să includă alte câteva mii.
Directoratul pune lipsa controalelor pe seama deficitului de personal, dar și a atribuțiilor numeroase, printre care acordarea de asistență de specialitate instituțiilor publice și private și gestionarea incidentelor de securitate. Atribuțiile sunt prevăzute de ordonanța de urgență pe care a inițiat-o și a elaborat-o chiar DNSC. Scopul OUG-ului este să transpună în legislația națională o directivă europeană.
Într-un interviu la sediul DNSC, Dan Cîmpean și adjunctul său, Gabriel Dinu (foto), fost șef de departament la Centrul Cyberint din SRI, au ținut să explice dificultățile „birocratice” cu care se confruntă instituția.
Una dintre ele este crearea registrului cu entitățile obligate să implementeze măsuri de securitate cibernetică.
„Cu resursa actuală, numai înregistrarea entităților o să ne mai ia încă un an sau doi”, a spus Dinu. „DNSC va avea nevoie de personal specializat pentru realizarea controalelor.”
Conducerea a susținut că se află la începutul implementării noilor acte normative și că instituțiilor trebuie să li se lase timp pentru aplicarea măsurilor.
„Controlul de stat are niște reguli care țin de protejarea intereselor celui controlat pentru a evita abuzurile din partea statului”, a adăugat Dinu.
Înregistrarea în evidențele Directoratului nu este însă o condiție pentru efectuarea unui control, explică avocata Ruxandra Sava, specializată în Dreptul internetului. „Competența de supraveghere și control a DNSC nu este condiționată de înregistrarea prealabilă a entității în registru.”
Pregătirea pentru dezastre cibernetice, în Marea Britanie și Olanda. Avem un ghid și pe România (click pentru detalii)
În contextul amenințărilor cibernetice și al riscului de întrerupere a serviciilor esențiale, autoritățile europene le recomandă cetățenilor să fie pregătiți să se descurce singuri timp de cel puțin 72 de ore.
Guvernul Marii Britanii a promovat campania „Be Ready”, prin care recomandă populației să aibă în casă provizii pentru trei zile: câte trei litri de apă potabilă de persoană pe zi, alimente neperisabile, medicamente, o lanternă, un radio cu baterii și bani în numerar. Guvernul Olandei a făcut recomandări similare încă din martie 2025, pentru situații precum războaie, dezastre naturale sau atacuri cibernetice.
Și în România există un ghid pentru situații de criză, publicat în 2024.
Sub 20% dintre posturi ocupate
Instituția avea ocupate doar 19% dintre posturile prevăzute în organigramă, potrivit unui document din toamna acestui an.
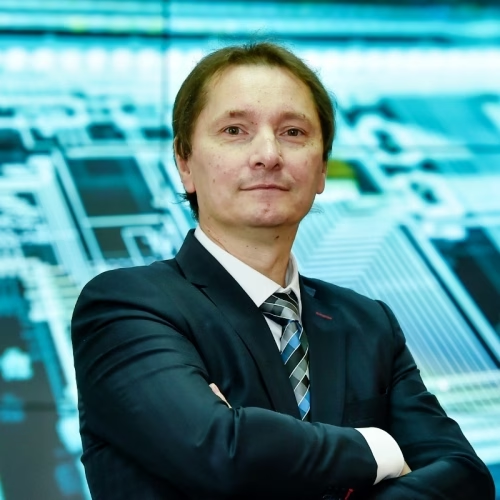
„Motivul este dificultatea de a găsi în piață oameni specializați. Concurăm cu sectorul privat”, a spus directorul Cîmpean (foto) pentru Snoop. Ca să rezolve problema, vor investi în special în tineri. „O să începem să ni-i creștem”, a adăugat.
Dar tocmai lipsa specialiștilor a fost unul dintre argumentele pentru înființarea DNSC.
Într-un document din 2020, semnat de Cîmpean și de Antonel Tănase, atunci secretar general al Guvernului, se arăta că CERT-RO, instituția care a precedat DNSC, „suferă cronic de o subdimensionare gravă a personalului de specialitate”. CERT-RO a fost desființat, iar DNSC a apărut în 2021. Cîmpean, numit în 2020 la șefia CERT-RO de premierul PNL Ludovic Orban, a preluat conducerea noii instituții.
Directoratul e împărțit în șase direcții generale sub care funcționează în total 41 de direcții și servicii. Însuși Cîmpean, 56 de ani, a gândit structura, după cum a notat în CV-ul său.
În 2026, bugetul pentru cheltuielile cu personalul a fost aproape 43 milioane de lei, cu tot cu circa 15 milioane solicitați suplimentar în septembrie de la Guvern, pentru că nu mai aveau bani de salarii.
Numărul șefilor, „secret de serviciu”
Am vrut să aflăm cum își desfășoară activitatea DNSC, subdimensionat și în actuala sa structură. Am întrebat, în scris, numărul angajaților și al șefilor de la fiecare dintre cele șase direcții generale.
DNSC a refuzat să comunice informațiile. A susținut că sunt „secret de serviciu”, pentru că se regăsesc într-un document aprobat printr-o hotărâre a Consiliului Suprem de Apărare a Țării.
„Nu vrem să știe Iranul, Coreea (de Nord, n.r.), Rusia sau alți neprieteni ai noștri” – Dan Cîmpean, director DNSC
Directoratul ne-a transmis, totuși, că aproape 8% din funcțiile prevăzute în organigramă sunt de conducere. Există, de pildă, cinci posturi de director adjunct, dintre care trei sunt ocupate. Doi dintre aceștia au venit din alte structuri.
Gabriel Dinu a fost șef de departament la Centrul Național Cyberint din SRI, iar Stelian Cristea, care a lucrat pentru NATO, își desfășura serviciul militar la MApN în timp ce era director la DNSC, conform declaratiei de avere. Instituția nu a răspuns dacă cei doi sunt detașați sau angajați direct de DNSC.
Specialiști în securitate cibernetică de la Poșta Română și o firmă de sicrie
Pentru a acoperi deficitul de personal, DNSC a adus specialiști din MAI, MApN și SRI. Dar au fost recrutați și angajați cu experiență în alte domenii și care lucrează în prezent în politici de securitate cibernetică sau în implementarea proiectelor.
Două exemple datează din perioada în care a fost directoare adjunctă Maria Manuela Catrina (PSD). Anterior, aceasta a deținut funcția de secretar de stat în Ministerul Comunicaţiilor, prin care statul român era reprezentat în acționariatul Poștei Române.
În decembrie 2022, Catrina a devenit adjunctă la DNSC. După nici trei luni, în Directorat a fost angajată Simona Tărăbășanu, care venea după 30 de ani lucrați în Poșta Română. În prezent, este expertă în politici de securitate cibernetică, în cadrul Direcției Relații Bilaterale Strategice a Directoratului.
Tărăbășanu a precizat, pentru Snoop, că a absolvit Politehnica București și că printre experiențele sale anterioare se numără coordonarea activității de cooperare internațională și trafic poștal internațional.
A explicat că Maria Catrina i-a oferit, în februarie 2023, un post de consilier „cu o fracțiune de normă” în cabinetul său de la DNSC. Atunci, se afla în preaviz la Poștă, de unde fusese concediată. Ulterior, a participat la un concurs pentru ocuparea postului actual de la Directorat. „După ce am câștigat procesul cu Poșta și am obținut reintegrarea, a fost opțiunea mea să rămân la DNSC”, a adăugat aceasta.
O altă persoană angajată în perioada Mariei Catrina, care înainte a lucrat în marketing pentru firme chinezești, potrivit CV-ului, ocupă și ea un post de expertă în politici de securitate cibernetică.
Contactată de Snoop pe mai multe canale, Catrina nu a răspuns înainte de publicare.
Demisia Mariei Catrina a venit în iunie 2024, la câteva săptămâni după ce un fost ambasador al SUA a acuzat-o la o conferință de IT că susține interesele unor companii chinezești.
În 2025, DNSC a angajat-o și pe Ioana Murărașu, conform profilului său de LinkedIn. Anterior, aceasta lucrase peste șapte ani în calitate de consilier juridic la firma producătoare de sicrie a familiei sale. Murărașu nu a răspuns mesajelor reporterului Snoop.
Tărăbășanu și Murărașu redactează unele ghiduri ale DNSC, inclusiv pentru elaborarea politicilor de backup al datelor sau pentru actualizarea aplicațiilor de securitate cibernetică.
Pe unde mai trece securitatea pentru infrastructurile civile
Mihaela Curcă, cunoscută public, a contribuit la un ghid despre tranziția la criptografia post-cuantică în cadrul DNSC. Din profilul său online nu rezultă însă expertiza în securitate cibernetică. A lucrat, între altele, în organizare de evenimente pentru copii, în marketing și a fost mai puțin de doi ani cercetător junior la un centru pentru prevenirea conflictelor.
În 2023, a trecut de la poziția de internă la MAE la accesarea de fonduri europene și implementare de proiecte în cadrul DNSC.
Tot în Directorat și-a găsit un post de manager și Mihai Constantinescu, fost șef al Auditului Intern din Ministerul Sănătății. Libertatea a arătat că s-a angajat în DNSC chiar în perioada în care nu mai avea voie să ocupe funcții publice, fiind declarat incompatibil de Agenția Națională de Integritate (ANI). Redacția nu a obținut confirmarea că acesta este în continuare la DNSC, unde încă lucra în 2025.
Directoratul nu a răspuns la întrebările Snoop despre angajați până la publicarea articolului. Nici angajații contactați nu au transmis un punct de vedere.
Spitalele, la un pas de dezastru: „Nu a murit nimeni din câte știm”
Printre instituțiile care spun că nu au fost controlate de DNSC se află și spitale afectate de atacul informatic din februarie 2024.
Atunci, angajații a 26 de spitale din România, care utilizau sistemul Hipocrate, s-au trezit în fața unui atac informatic.
Printre cele afectate s-au numărat spitale mari precum Institutul Clinic Fundeni din București, unde ajung pacienți din toată țara, și Institutul Regional de Oncologie Iași, esențial pentru bolnavii de cancer din Moldova. În lipsa accesului la datele pacienților, toate activitățile, inclusiv internările, s-au făcut pe hârtie.
„Nu a murit nimeni, din câte știm, după incidentul cibernetic, dar acest risc există. S-a întâmplat, se poate întâmpla în orice țară”, a declarat Cîmpean, șeful DNSC, pentru BBC.
Atacul de atunci a vizat serverele firmei Romanian Soft Company, care dezvoltă și administrează sistemul Hipocrate. Acesta conține date despre internări, transferuri la terapie intensivă, proceduri și tratamente. Prin el sunt gestionate activități de laborator, imagistică și raportarea serviciilor medicale către CNAS.
Atacatorii au criptat informațiile și au cerut echivalentul a 157.000 de euro în bitcoin în schimbul unei chei pentru decriptare. Acest tip de atac se numește ransomware (recompensă, în engleză, n.r.). Nu s-a dovedit că gruparea responsabilă ar fi avut legături cu vreun stat.
Autoritățile române au transmis că n-au plătit nimic, că au eliminat hackerii din sistem și că n-au găsit indicii că s-ar fi extras datele pacienților. Alexandru Rafila, atunci ministrul Sănătății, a declarat că DNSC a colaborat cu SRI pentru soluționare.
La un pas de un dezastru digital și uman, 100 de spitale s-au deconectat atunci de la internet sub coordonarea DNSC. Același lucru îl făcuseră și americanii cu jumătate de an în urmă, când sistemul informatic al mai multor spitale din SUA a fost atacat.
Potrivit raportului de activitate al Directoratului pentru 2024, a durat aproximativ o săptămână până când toate spitalele afectate au revenit online.
DNSC nu publică un raport al incidentului
Snoop a întrebat DNSC dacă deține un raport mai amplu despre cum s-a produs incidentul. Instituția a răspuns că nu există unul „destinat publicării”. Prin urmare, nu știm detalii despre cum s-a petrecut și dacă ar fi putut fi prevenită extinderea lui.
În caz că ar fi controlat câteva dintre spitale înainte de incident, DNSC ar fi putut să afle dacă au respectat cerințe de securitate precum împărțirea și separarea rețelelor și sistemelor informatice, „în vederea limitării propagării incidentelor de securitate cibernetică”.
Tehnic, spitalele se pot proteja în cazul în care e infectat un sistem central la care sunt conectate, explică pentru Snoop Alexandra Ștefănescu, expertă în securitate cibernetică. La nivelul spitalului se poate bloca automat orice acces din exterior, când se detectează activități neautorizate. Specialista nu s-a pronunțat în mod particular asupra Hipocrate, pentru că nu cunoaște sistemul.
DIICOT a deschis un dosar penal privind atacul. Instituția a transmis pentru Snoop că se fac cercetări in rem pentru acces ilegal la un sistem informatic.
Măsuri luate după atac
Spitalul Județean de Urgență Târgoviște a transmis pentru Snoop că a luat măsuri suplimentare după incident: a instalat „antivirus profesional” și a adăugat un firewall „în rețeaua internă, pentru fiecare server” al sistemului informatic din spital.
Spitalele de urgență din Dâmbovița și Argeș, Institutul de Boli Cardiovasculare Timișoara și Institutul Regional de Oncologie Iași, afectate de atacul din 2024, au spus că au organizat traininguri pentru personal după incident.
Opt spitale județene au recunoscut că nu au organizat sesiuni de instruire în securitate cibernetică pentru angajați în ultimii cinci ani: cele de urgență din Ploiești, Tulcea, Mehedinți, Neamț, Galați, Teleorman, Călărași și Covasna.
| Pregătirea angajaților este importantă inclusiv pentru identificarea mesajelor înșelătoare. Prin phishing, atacatorii încearcă să obțină informații confidențiale precum parole sau să determine oamenii să acceseze linkuri malițioase și să descarce fișiere infectate. Phishing-ul este folosit în aproximativ 60% dintre cazuri, arată Agenția Uniunii Europene pentru Securitate Cibernetică (ENISA). |
Problemele nu se limitează la pregătirea personalului. Într-un proiect al DNSC privind securitatea cibernetică în sănătate, specialiștii IT din spitale au semnalat utilizarea unor sisteme învechite și lipsa investițiilor. În general, spitalele nu au propriile echipe de securitate cibernetică. Se bazează pe departamentele IT sau apelează la companii specializate.
Proiectul SRI pentru 20 de spitale (click pentru detalii)
SRI a organizat, în 2026, o licitație IT cu scopul de-a proteja 20 de spitale de incidente. Orange România a câștigat contractul în valoare de peste 18 milioane de euro. Compania va contribui la implementarea unor tehnologii pentru detectarea atacurilor cibernetice. Echipamentele spitalelor se vor interconecta cu cele ale Cyberint.
În proiect sunt incluse trei institute din București (Fundeni, Oncologic și de Boli cardiovasculare), institutele de oncologie din Iași și Cluj, cel de boli cardiovasculare din Timișoara, șase spitale de urgență din Capitală și opt spitale județene.
Secretele securității cibernetice
Reprezentanți ai DNSC fac parte din Consiliul Operativ de Securitate Cibernetică (COSC), coordonat de CSAT. Acest consiliu ar trebui să evalueze amenințările de securitate cibernetică și să se asigure că autoritățile statului reacționează unitar când au loc incidente majore.
Alături de cei din DNSC mai sunt în COSC reprezentanți ai altor zece instituții, printre care: MApN, MAI, MAE, SRI, STS. La propunerea membrilor, convocarea COSC îi revine consilierului prezidențial pentru probleme de securitate națională. De secretariatul tehnic se ocupă SRI.
Administrația prezidențială și SRI au refuzat să răspundă, pentru Snoop, câte ședințe ale COSC au avut loc în cei aproape patru ani de la instituirea consiliului. Au spus că sunt informații clasificate.
N-au fost considerate crize de securitate cibernetică
Acum doi ani, a avut loc un atac asupra unui furnizor de servicii de laborator din Marea Britanie de care depindeau mai multe unități medicale. Conform autorităților, perturbarea serviciilor a contribuit la decesul unei femei internate. Pacienta a așteptat vreme îndelungată rezultatele analizelor de sânge.
Aceste incidente nu afectează doar spitalele vizate. „Au efecte în lanț, asemenea unor dezastre precum cutremurele”, spunea un reprezentant al Departamentului pentru sănătate din SUA. În cazul unui atac cu ransomware, spitale din zona celor atacate se aglomerează: cresc semnificativ numărul oamenilor ajung la urgențe și numărul ambulanțelor care transportă pacienți.
Atacurile asupra spitalelor pot deveni „chestiuni de viață și de moarte” și reprezintă o amenințare la adresa securității internaționale, a spus, în 2024, șeful Organizației Mondiale a Sănătății (OMS).
În România, atacurile asupra cadastrului și spitalelor nu au fost considerate crize de securitate cibernetică, a transmis DNSC pentru Snoop. Potrivit Directoratului, „impactul și caracteristicile tehnice nu au justificat activarea” mecanismului național de gestionare a unei crize.
Întrebat dacă a elaborat un plan de management al crizelor, DNSC a precizat că există o procedură de răspuns, dar că documentele nu sunt publice.
Editare: Iulia Roșu
Grafice și ilustrație: Ion Mateș